- Algeria
- Bahamas
- Bahrain
- Belarus
- Belgium
- Belize
- Benin
- Bermuda
- Bhutan
- Bolivia
- Bonaire, Sint Eustatius, and Saba
- Botswana
- Bouvet Island
- Brazil
- British Indian Ocean Territory
- British Virgin Islands
- Brunei
- Bulgaria
- Burkina Faso
- Burundi
- Cambodia
- Cameroon
- Canada
- Cape Verde
- Cayman Islands
- Central African Republic
- Chad
- Chile
- China
- Christmas Island
- Cocos [Keeling] Islands
- Colombia
- Comoros
- Cook Islands
- Costa Rica
- Croatia
- Cuba
- Curaçao
- Cyprus
- Czech Republic
- Congo - Kinshasa
- Denmark
- Djibouti
- Dominica
- Dominican Republic
- Timor-Leste
- Ecuador
- Egypt
- El Salvador
- Equatorial Guinea
- Eritrea
- Estonia
- Ethiopia
- Falkland Islands
- Faroe Islands
- Fiji
- Finland
- France
- French Guiana
- French Polynesia
- French Southern Territories
- Gabon
- Gambia
- Georgia
- Germany
- Ghana
- Gibraltar
- Greece
- Greenland
- Grenada
- Guadeloupe
- Guam
- Guatemala
- Guernsey
- Guinea
- Guinea-Bissau
- Guyana
- Haiti
- Heard Island and McDonald Islands
- Honduras
- Hong Kong SAR China
- Hungary
- Iceland
- India
- Indonesia
- Iran
- Iraq
- Ireland
- Isle of Man
- Israel
- Italy
- Côte d’Ivoire
- Jamaica
- Japan
- Jersey
- Jordan
- Kazakhstan
- Kenya
- Kiribati
- Kosovo
- Kuwait
- Kyrgyzstan
- Laos
- Latvia
- Lebanon
- Lesotho
- Liberia
- Libya
- Liechtenstein
- Lithuania
- Luxembourg
- Macau SAR China
- Macedonia
- Madagascar
- Malawi
- Malaysia
- Maldives
- Mali
- Malta
- Marshall Islands
- Martinique
- Mauritania
- Mauritius
- Mayotte
- Mexico
- Micronesia
- Moldova
- Monaco
- Mongolia
- Montenegro
- Montserrat
- Morocco
- Mozambique
- Myanmar [Burma]
- Namibia
- Nauru
- Nepal
- Netherlands
- New Caledonia
- New Zealand
- Nicaragua
- Niger
- Nigeria
- Niue
- Norfolk Island
- North Korea
- Northern Mariana Islands
- Norway
- Oman
- Pakistan
- Palau
- Palestinian Territories
- Panama
- Papua New Guinea
- Paraguay
- Peru
- Philippines
- Pitcairn Islands
- Poland
- Portugal
- Puerto Rico
- Qatar
- Congo - Brazzaville
- Réunion
- Romania
- Russia
- Rwanda
- Saint Barthélemy
- Saint Helena
- Saint Kitts and Nevis
- Saint Lucia
- Saint Martin
- Saint Pierre and Miquelon
- Saint Vincent and the Grenadines
- Samoa
- San Marino
- São Tomé and Príncipe
- Saudi Arabia
- Senegal
- Serbia
- Serbia and Montenegro
- Seychelles
- Sierra Leone
- Singapore
- Sint Maarten
- Slovakia
- Slovenia
- Solomon Islands
- Somalia
- South Africa
- South Georgia and the South Sandwich Islands
- South Korea
- South Sudan
- Spain
- Sri Lanka
- Sudan
- Suriname
- Svalbard and Jan Mayen
- Swaziland
- Sweden
- Switzerland
- Syria
- Taiwan
- Tajikistan
- Tanzania
- Thailand
- Togo
- Tokelau
- Tonga
- Trinidad and Tobago
- Tunisia
- Turkey
- Turkmenistan
- Turks and Caicos Islands
- Tuvalu
- U.S. Virgin Islands
- Uganda
- Ukraine
- United Kingdom
- United States
- U.S. Minor Outlying Islands
- Uruguay
- Uzbekistan
- Vanuatu
- Vatican City
- Venezuela
- Vietnam
- Wallis and Futuna
- Western Sahara
- Yemen
- Zambia
- Zimbabwe
 by Ts Hasnan
- 14, Oct 2026
Mozilla Perkenal Firefox Enterprise: Kawalan Pelayar Melalui Infrastruktur Sendiri
Mozilla memperkenalkan Firefox Enterprise pada 12 Oktober 2026, dengan konsol pengurusan yang boleh dikendalikan pada infrastruktur organisasi sendiri. Pengumuman ini membawa persoalan berguna kepada pasukan IT: siapa mengawal tetapan pelayar, akses pengguna dan pergerakan data ketika kerja dilakukan melalui web?
Apa yang diumumkan Mozilla
Menurut Mozilla, tawaran ini menggabungkan pelayar berasaskan enjin Gecko dengan pengurusan berpusat untuk dasar pelayar, akses, aliran data dan penggunaan AI. Syarikat itu menyatakan bahawa penyelesaian tersebut direka untuk beroperasi bersama penyedia identiti, sistem pemantauan keselamatan dan pengurusan peranti yang sudah digunakan organisasi.
Fokus jualan awal meliputi Perancis, Jerman, Austria dan Switzerland. Pengumuman berkenaan tidak mengesahkan ketersediaan komersial di Malaysia. Dakwaan tentang peningkatan kawalan dan ketahanan operasi juga datang daripada Mozilla; ia bukan hasil penilaian bebas yang membuktikan keberkesanan dalam semua persekitaran.
Sumber: Mozilla introduces Firefox Enterprise.
Fahami asas pengurusan dasar pelayar
Dokumentasi pentadbir Mozilla menerangkan beberapa saluran untuk menggunakan dasar Firefox: Group Policy bagi peranti yang disertakan dalam Active Directory, Microsoft Intune, serta fail policies.json. Kaedah fail tersebut menyokong konfigurasi merentas Windows, macOS dan Linux, walaupun lokasi fail berbeza mengikut sistem operasi.
Panduan itu turut menunjukkan contoh menetapkan dan mengunci halaman utama. Pentadbir boleh memeriksa dasar melalui about:policies. Pemasangan menggunakan Flatpak mempunyai aturan tersendiri kerana pelayar berjalan dalam persekitaran terasing dan tidak membaca direktori dasar hos seperti pemasangan Linux biasa.
Maklumat ini menerangkan mekanisme konfigurasi Firefox. Ia tidak dengan sendirinya membuktikan semua fungsi konsol komersial baharu tersedia melalui fail JSON.
Sumber: Configuring policies — Firefox administrator reference.
Kawalan terperinci tetap mempunyai kesan sampingan
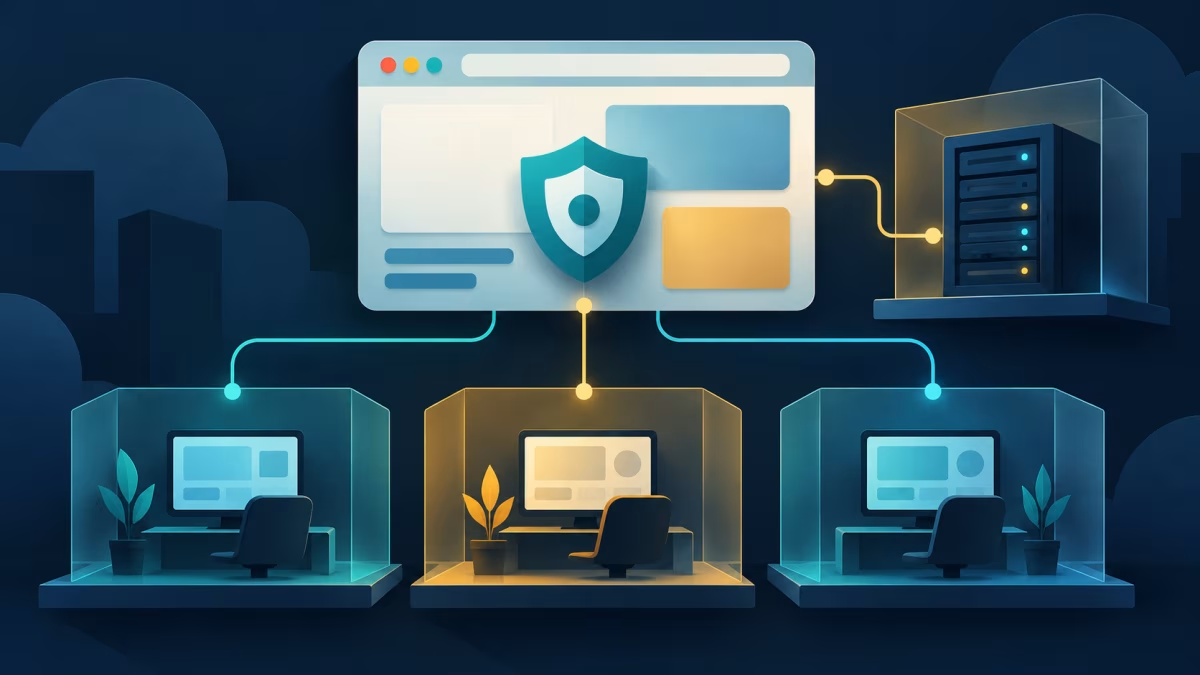
Rujukan SitePolicies membolehkan pentadbir menetapkan dasar mengikut laman, termasuk mengehadkan sambungan kepada HTTPS, mematikan enjin JIT atau mengasingkan laman dalam container. Dokumentasi menyatakan bahawa container memisahkan kuki, storan dan sesi log masuk daripada bahagian pelayar yang lain.
Namun, Mozilla memberi amaran bahawa mematikan JIT boleh memperlahankan atau merosakkan fungsi sesetengah laman, manakala WebAssembly tidak akan dilaksanakan. Kawalan ini perlu dihadkan kepada skop yang sesuai.
Tetapan container sementara juga bukan jaminan bahawa data tidak pernah ditulis ke cakera. Dokumentasi menjelaskan bahawa data mungkin tertinggal jika pelayar terhenti secara luar biasa. Perbezaan antara pengasingan sesi, pemadaman data dan penyimpanan sementara perlu difahami sebelum sesuatu dasar dianggap memenuhi keperluan organisasi.
Sumber: SitePolicies — Firefox administrator reference.
Cadangan editorial untuk organisasi di Malaysia
Sebagai cadangan editorial, pasukan IT tempatan boleh menggunakan pengumuman ini untuk menyemak keperluan sendiri terlebih dahulu. Bina senarai ringkas aplikasi yang digunakan pekerja, siapa pemiliknya dan tindakan yang melibatkan data sensitif. Misalnya, sebuah syarikat rekaan mungkin menggunakan portal gaji, sistem pelanggan dan pembantu AI melalui pelayar yang sama.
Bagi contoh tersebut, tetapkan soalan ujian yang nyata: adakah pengguna boleh memuat naik fail ke destinasi yang tidak diluluskan, adakah akaun kerja dan akaun peribadi perlu dipisahkan, dan siapa boleh meluluskan pengecualian? Soalan ini lebih membantu penilaian berbanding sekadar mencari senarai ciri paling panjang.
Jika mahu menilai tawaran komersial ini, minta pengesahan bertulis tentang pasaran yang disokong, lesen, kos dalam ringgit, tanggungjawab penyelenggaraan serta bantuan teknikal. Nilai juga tenaga kerja yang diperlukan untuk mengendalikan konsol sendiri. Semua ini ialah cadangan penilaian, bukan maklumat harga atau jaminan perkhidmatan Mozilla di Malaysia.
Cadangan editorial: jadikan ujian kecil sebagai bukti kemahiran
Untuk pelajar dan pencari kerja IT, cadangan latihan ialah membina makmal menggunakan profil pelayar ujian dan data rekaan. Pilih satu dasar mudah, catat keadaan sebelum perubahan, gunakan konfigurasi yang sesuai, kemudian rekod hasil sebenar. Elakkan menggunakan akaun atau dokumen majikan dalam projek peribadi.
Sediakan jadual ujian yang meliputi log masuk, muat turun, muat naik, cetakan dan pembukaan pautan antara aplikasi. Bagi setiap kegagalan, nyatakan langkah menghasilkan semula masalah, tetapan yang berkaitan dan cara memulihkan keadaan asal. Jika sesuatu kawalan belum diuji, tandakan dengan jelas.
Hasil portfolio boleh berupa laporan pendek yang menerangkan tujuan dasar, bukti pelaksanaannya dan kesan terhadap pengguna. Tambahkan cadangan pelaksanaan berperingkat serta pemilik keputusan apabila pengecualian diperlukan. Latihan sedemikian memberi ruang untuk menunjukkan pertimbangan teknikal: bagaimana menguatkuasakan peraturan sambil memastikan tugasan kerja masih boleh diselesaikan. Ia tidak memerlukan anda mendakwa telah menguji konsol baharu yang belum diperoleh.
Rujukan
- Mozilla introduces Firefox Enterprise — 2026-10-12
- Configuring policies — Firefox administrator reference
- SitePolicies — Firefox administrator reference
Disediakan secara automatik dengan bantuan AI berdasarkan sumber yang dipautkan. Semakan sumber: 2026-10-14. Gambar utama ialah ilustrasi janaan AI, bukan foto peristiwa sebenar.
Kumpulan perkongsian peluang kerjaya dalam bidang Teknologi Maklumat(ICT) di Malaysia.